أخطر الاختراقات السيبرانية في 2026: بيانات ملايين المستخدمين تحت النار
قائمة ملخصة لأبرز وأخطر الاختراقات والحروب السيبرانية والهجمات الهجينة في عام 2026، والتي طالت البنى التحتية، الأجهزة الطبية، وأنظمة الذكاء الاصطناعي.
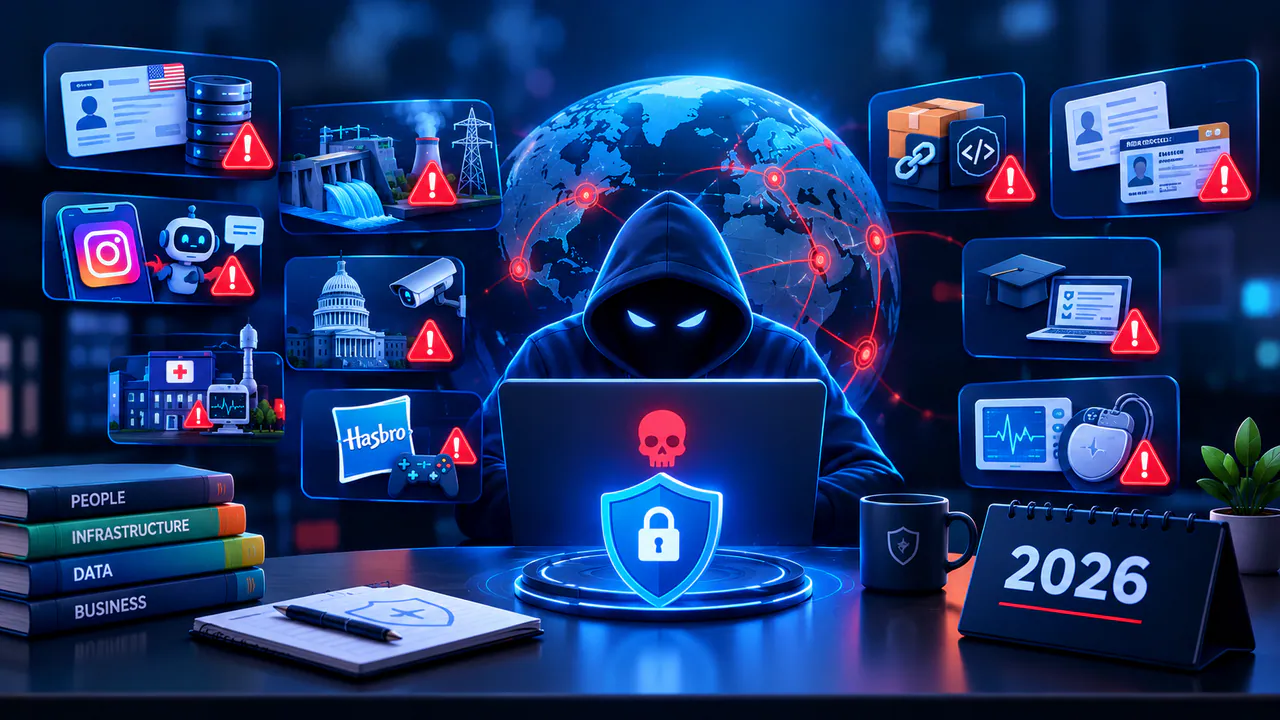
أثبت عام 2026 أن الأمن السيبراني لم يعد مجرد مسألة تقنية داخل أروقة IT، بل تحوّل إلى عنصر مباشر يمس البُنى التحتية، والخدمات الصحية، والقرارات السياسية. بين هجمات الفدية الابتزازية والحروب الرقمية الهجينة، استهدفت أخطر اختراقات هذا العام قطاعات حيوية وطالت بيانات مئات الملايين حول العالم.
أبرز الحوادث والاختراقات:
- تسريب قاعدة بيانات الضمان الاجتماعي الأميركي (DOGE): كشفت التحقيقات عن رفع نسخة حية من قاعدة بيانات الضمان الاجتماعي—تحتوي معلومات شخصية لمعظم الأميركيين الأحياء—إلى خادم غير مؤمّن تابع لجهة خارجية، فيما وُصف بأنه قد يكون أكبر تسريب بيانات في تاريخ البلاد.
- استهداف أنظمة المياه والطاقة: شهدت أوروبا هجمات سيبرانية استهدفت سدوداً ومحطات كهرباء في بولندا والسويد والنرويج. وفي المقابل، استهدف قراصنة إيرانيون أكثر من 100 منشأة مياه في الولايات المتحدة بالتزامن مع التصعيد العسكري.
- اختراق شركة Klue وتضرر 200 شركة: أدى استخدام بيانات اعتماد سابقة إلى اختراق أنظمة شركة Klue ومفاتيح وصولها السحابية، مما أضر بعملاء بارزين مثل LastPass وHackerOne، ورغم اتفاق الشركة مع القراصنة، إلا أن البيانات ظلت مخترقة لدى مجموعات أخرى.
- اختطاف حسابات “إنستغرام” عبر الذكاء الاصطناعي: استغل مهاجمون ثغرة في روبوت الدردشة الخاص بـ Meta لإعادة تعيين كلمات المرور، ما مكّنهم من السيطرة على عشرات الأسابيع من حسابات إنستغرام بمجرد إقناع الروبوت إرسال رموز التحقق لعناوينهم.
- اختراق أنظمة المراقبة في FBI وATF: أُجبر مكتب التحقيقات الفيدرالي (FBI) على إخطار الكونغرس باختراق شبكة مراقبة غير مصنفة كشفت أهداف التنصت، تلاه اختراق منفصل لأنظمة وكالة (ATF) من قبل عصابة فدية.
- هجمات سلسلة التوريد والبرمجيات مفتوحة المصدر: استهدفت برمجيات خبيثة مشروعات وأدوات أمنية مثل Bitwarden وTrivy، مما سمح بسرقات متسلسلة للرموز الحساسة امتدت لشركات كبرى مثل OpenAI واستضافة Vercel.
- تسريب وثائق الهوية (IDScan): تسبب اختراق شركة IDScan في كشف وسرقة صور وثائق ورخص قيادة لنحو 150 مليون سائق في أميركا الشمالية للمطالبة بفدية، مما أثار مخاوف من انهيار جدوى أنظمة التحقق من الهوية (KYC).
- اختراقات القطاع الصحي: تعرضت شركات تأمين ورعاية صحية أميركية لسرقات ضخمة؛ أبرزها DentaQuest (15 مليون شخص)، وAesto Health (9.5 مليون مريض)، وCareCloud (3.7 مليون شخص).
- تعطل شركة الألعاب العملاقة Hasbro: تسبب اختراق أنظمة Hasbro في توقف موقعها وخدماتها لأسابيع وتأجيل تقاريرها المالية للهيئة التنظيمية، رغم استهداف الاختراق لبضع مئات من الموظفين فقط.
- عصابة ShinyHunters وتعطيل الامتحانات: استغلت المجموعة أساليب التصيد الصوتي لاختراق منصة Canvas التابعة لشركة Instructure، وسرقة بيانات 30 مليون طالب وموظف، ثم خربت شاشات الدخول أثناء الامتحانات النهائية لإجبار الشركة على دفع الفدية.
- هجمات مدمرة على الأجهزة الطبية: استخدم قراصنة إيرانيون برمجيات مسحت بيانات عشرات الآلاف من أجهزة شركة Stryker الطبية، وتبعتها هجمات أدت لقطع شبكة Boston Scientific العالمية وتعطيل شحنات أجهزة تنظيم ضربات القلب.